Einstellungen Data Center
Öffnen Sie Settings, um Darstellung, Kontosicherheit und zulässige Servereinstellungen zu ändern. Angemeldete Benutzer erreichen ihre Kontosicherheit; die Serverkonfiguration bleibt Administratoren vorbehalten.
Vorschau der überarbeiteten Oberfläche: Diese Seiten zeigen die aktualisierte Data-Center-Webanwendung. Bereits heruntergeladene Pakete können die frühere Oberfläche enthalten; neue Steuerelemente und freiwillige 2FA benötigen einen Dienstbuild mit diesem Update.
Darstellung und Sprache
Wählen Sie System, Light oder Dark in der Kopfzeile oder unter Appearance & language. System folgt dem Betriebssystem. Die Anwendung unterstützt Englisch, Italienisch, Deutsch, Französisch und Spanisch.
Unter Theme palette bearbeiten Sie Hintergrund, Akzent- und Sekundärfarbe getrennt für Hell und Dunkel. Die Bearbeitung der inaktiven Palette wechselt das Seitenthema nicht. Hell hat standardmäßig einen cremefarbenen Hintergrund; Diagramme folgen der aktiven Palette. Änderungen werden sofort für dieses Konto in diesem Browser gespeichert. Wiederherstellen setzt Standardwerte.
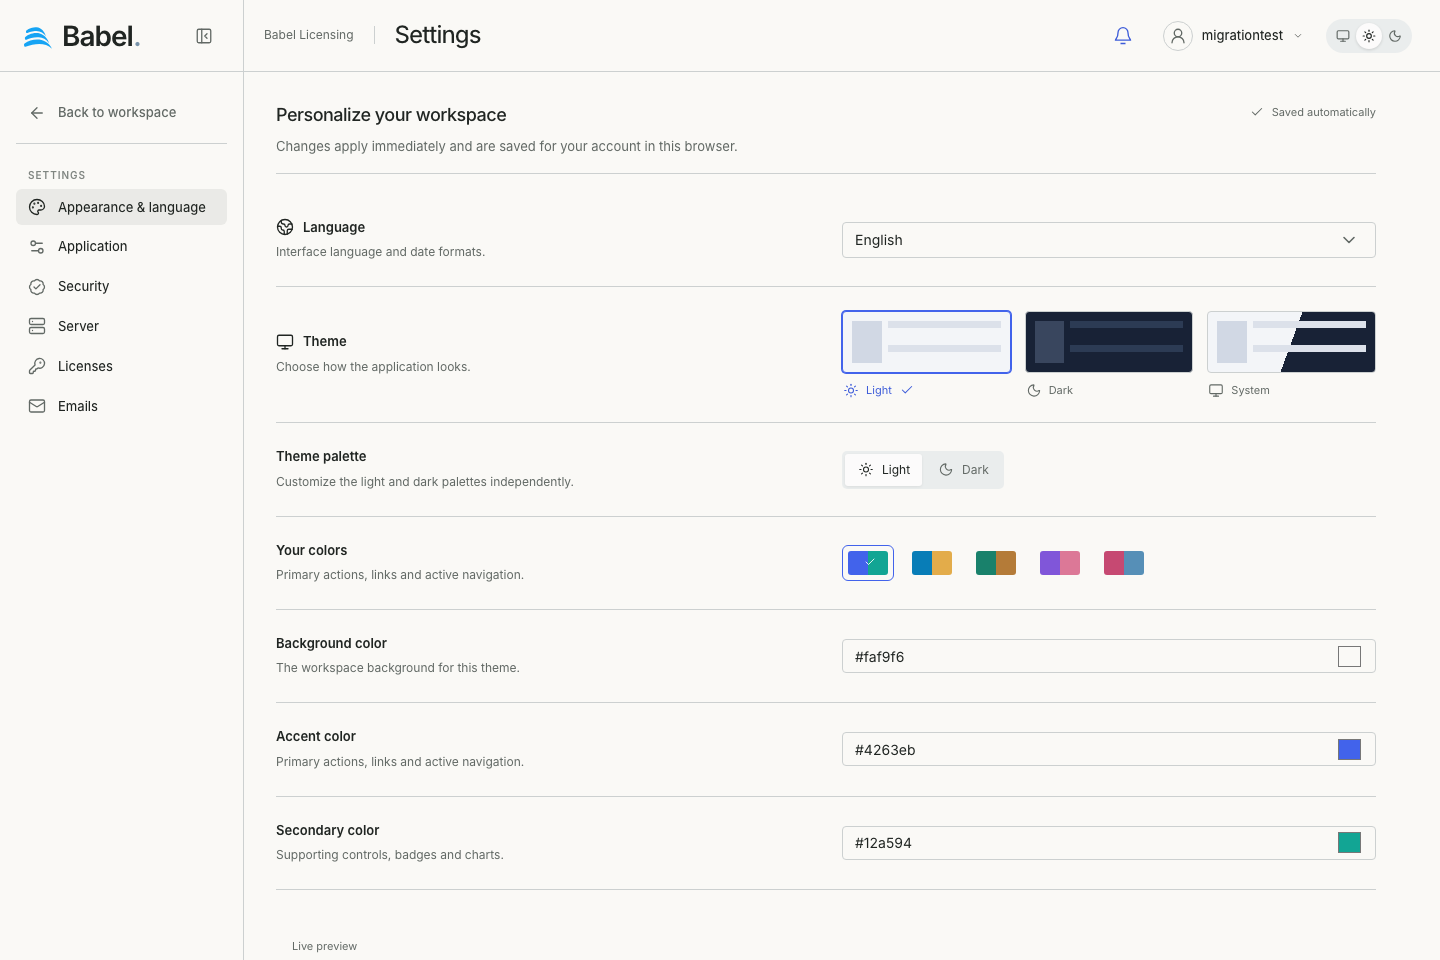
Aktualisierte Weboberfläche mit fiktiven Beispieldaten. Die Abbildungen zeigen englische Beschriftungen.
Kontosicherheit und freiwillige 2FA
Zwei-Faktor-Authentifizierung ist freiwillig und standardmäßig ausgeschaltet. Jeder Benutzer aktiviert sie selbst unter Security, unabhängig von Serverregeln.
- Wählen Sie Set up two-factor authentication.
- Geben Sie Ihr aktuelles Passwort ein.
- Scannen Sie den QR-Code mit einer Authenticator-App oder tragen Sie dort den manuellen Einrichtungsschlüssel ein.
- Bestätigen Sie den sechsstelligen Code. Erst die erfolgreiche Prüfung aktiviert den Schutz.
- Sichern Sie die zehn Wiederherstellungscodes mit Download recovery codes und bestätigen Sie das Speichern.
Weitere Anmeldungen benötigen Benutzername, Passwort und Authenticator-Code. Vor erfolgreicher Prüfung wird kein Kontotoken ausgegeben.
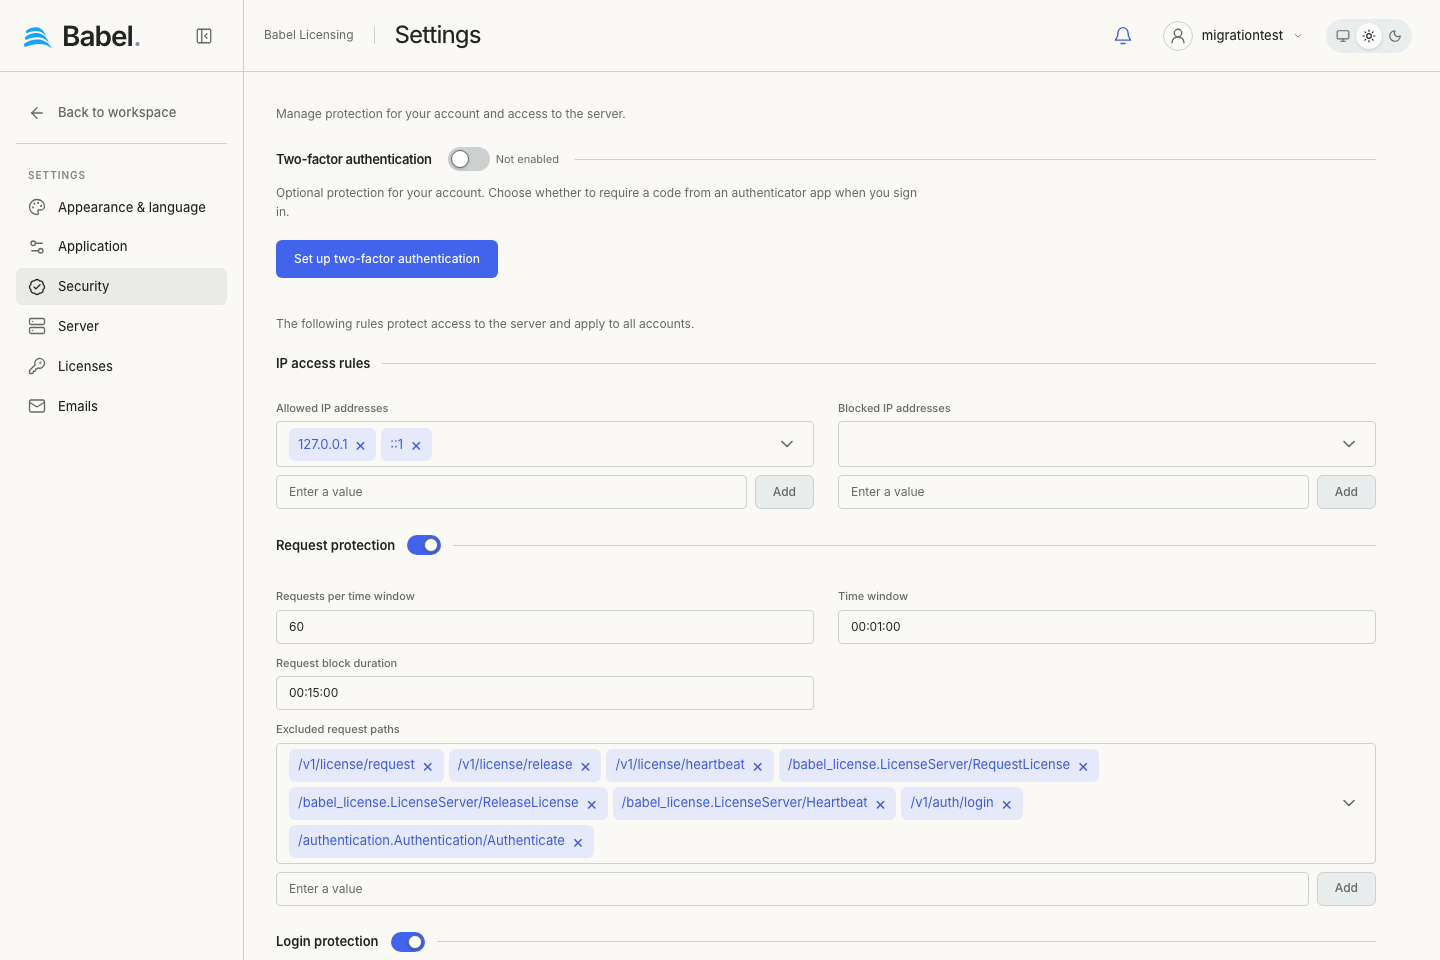
Aktualisierte Weboberfläche mit fiktiven Beispieldaten. Die Abbildungen zeigen englische Beschriftungen.
Wiederherstellung und 2FA deaktivieren
Ist die App nicht verfügbar, wählen Sie bei der Anmeldung Use a recovery code. Jeder Code gilt einmal und wird nur bei der Erzeugung angezeigt. Generate new recovery codes ersetzt die bisherigen Codes nach Passwort- und Zweitfaktorprüfung. Disable two-factor authentication verlangt ebenfalls Passwort sowie App- oder Wiederherstellungscode.
2FA verändert weder Rechte noch Ablauf oder Sperrung von API-Schlüsseln. Bewahren Sie Integrationsschlüssel getrennt von Wiederherstellungscodes auf.
Serverweite Sicherheitsregeln
Administratoren verwalten erlaubte/gesperrte IP-Adressen sowie Anfrage- und Anmeldeschutz. Aktivierungsschalter stehen neben Abschnittstiteln. Grenzen, Zeitfenster und Sperrdauern gelten serverweit unabhängig von persönlicher 2FA. Save server rules speichert.
Anwendungs- und Servereinstellungen
Application gruppiert API/UI, gRPC Web, JSON, Integritätsprüfungen, API-Schlüssel, Protokollierung, Swagger, Geolokalisierung und Webhooks. Server zeigt unterstützte Einstellungen für Database, Extensions/Downloads, Updates und Reporting. Licenses und Email sind eigene Bereiche. Die installierte Dienstversion bestimmt die Felder.
Der Licensing-MCP-Server bleibt eine separate, mit Data Center ausgelieferte Komponente; diese Seiten installieren oder aktivieren ihn nicht. Siehe MCP-Server. Umgebungsvariablen, Verbindungszeichenfolgen und Dateieinstellungen beschreibt Dienstkonfiguration.
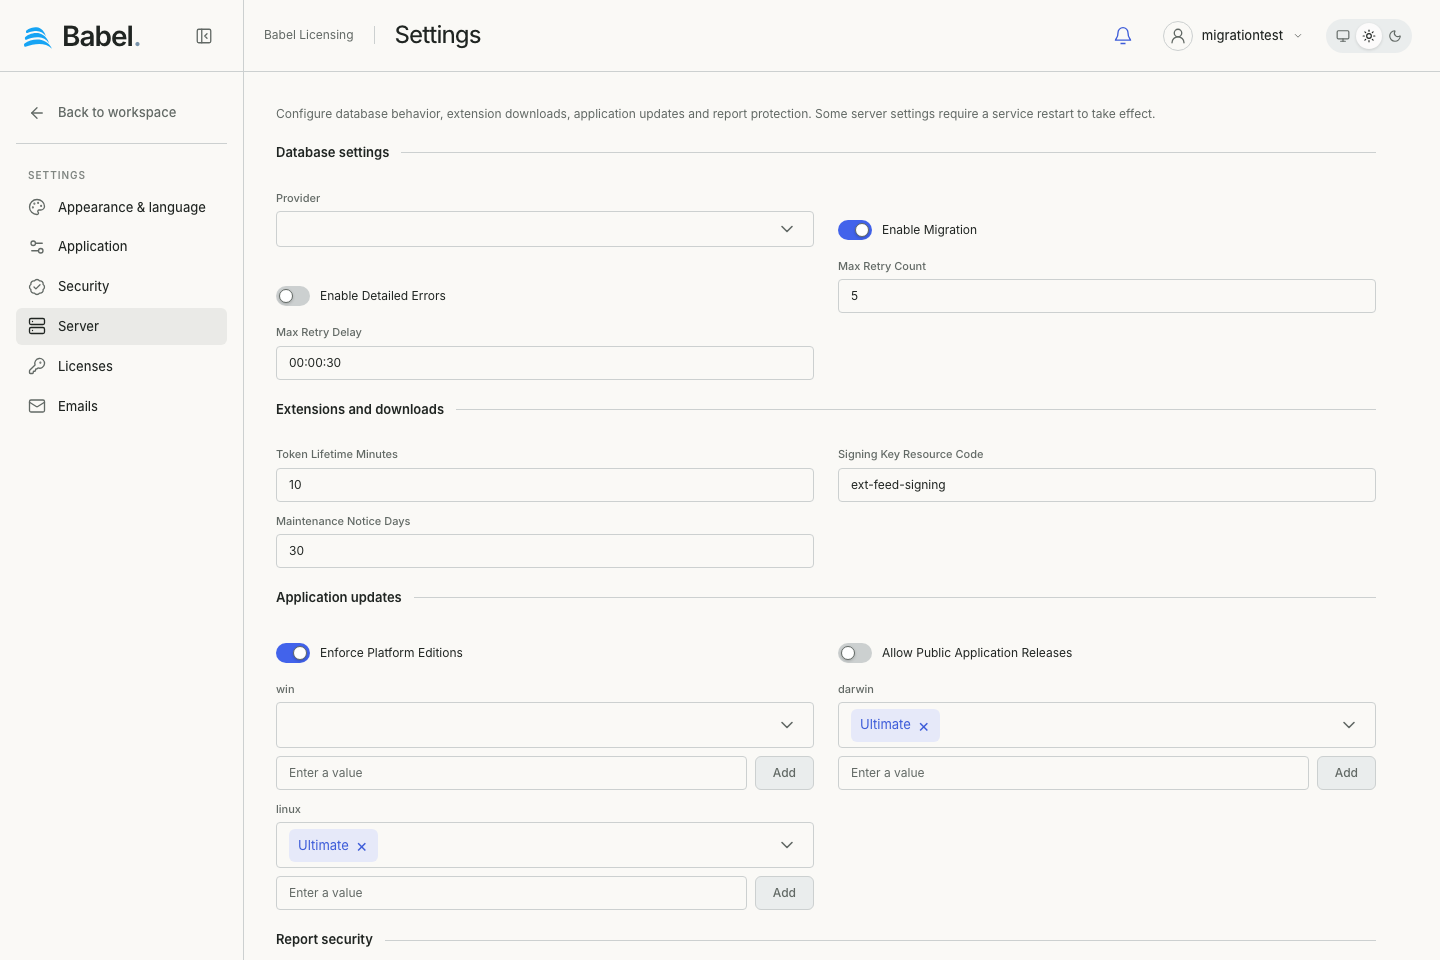
Aktualisierte Weboberfläche mit fiktiven Beispieldaten. Die Abbildungen zeigen englische Beschriftungen.
Einstellungen speichern
Save schreibt unterstützte Serverwerte; Reset verwirft ungespeicherte Änderungen. Manche Änderungen erfordern einen Dienstneustart. Umgebungsvariablen können Dateiwerten vorgehen. Darstellung und verifizierte 2FA-Einrichtung speichern unmittelbar; die Server-Schaltfläche aktiviert keine 2FA.