Paramètres Data Center
Ouvrez Settings pour l’apparence, la sécurité personnelle et les paramètres autorisés par votre rôle. La sécurité du compte est accessible aux utilisateurs connectés ; la configuration serveur est réservée aux administrateurs.
Aperçu de l’interface remaniée : ces pages décrivent l’application web Data Center actualisée. Les paquets déjà téléchargés peuvent garder l’ancienne interface ; les nouveaux contrôles et la 2FA facultative nécessitent une version du service contenant cette mise à jour.
Apparence et langue
Choisissez System, Light ou Dark dans l’en-tête ou Appearance & language. System suit le système d’exploitation. L’application prend en charge l’anglais, l’italien, l’allemand, le français et l’espagnol.
Dans Theme palette, modifiez séparément fond, accent et couleur secondaire des modes clair et sombre. Modifier la palette inactive ne change pas le thème affiché. Le fond clair par défaut est crème ; les graphiques suivent la palette active. Les changements sont immédiats et enregistrés pour le compte dans ce navigateur. Les commandes de restauration rétablissent les valeurs initiales.
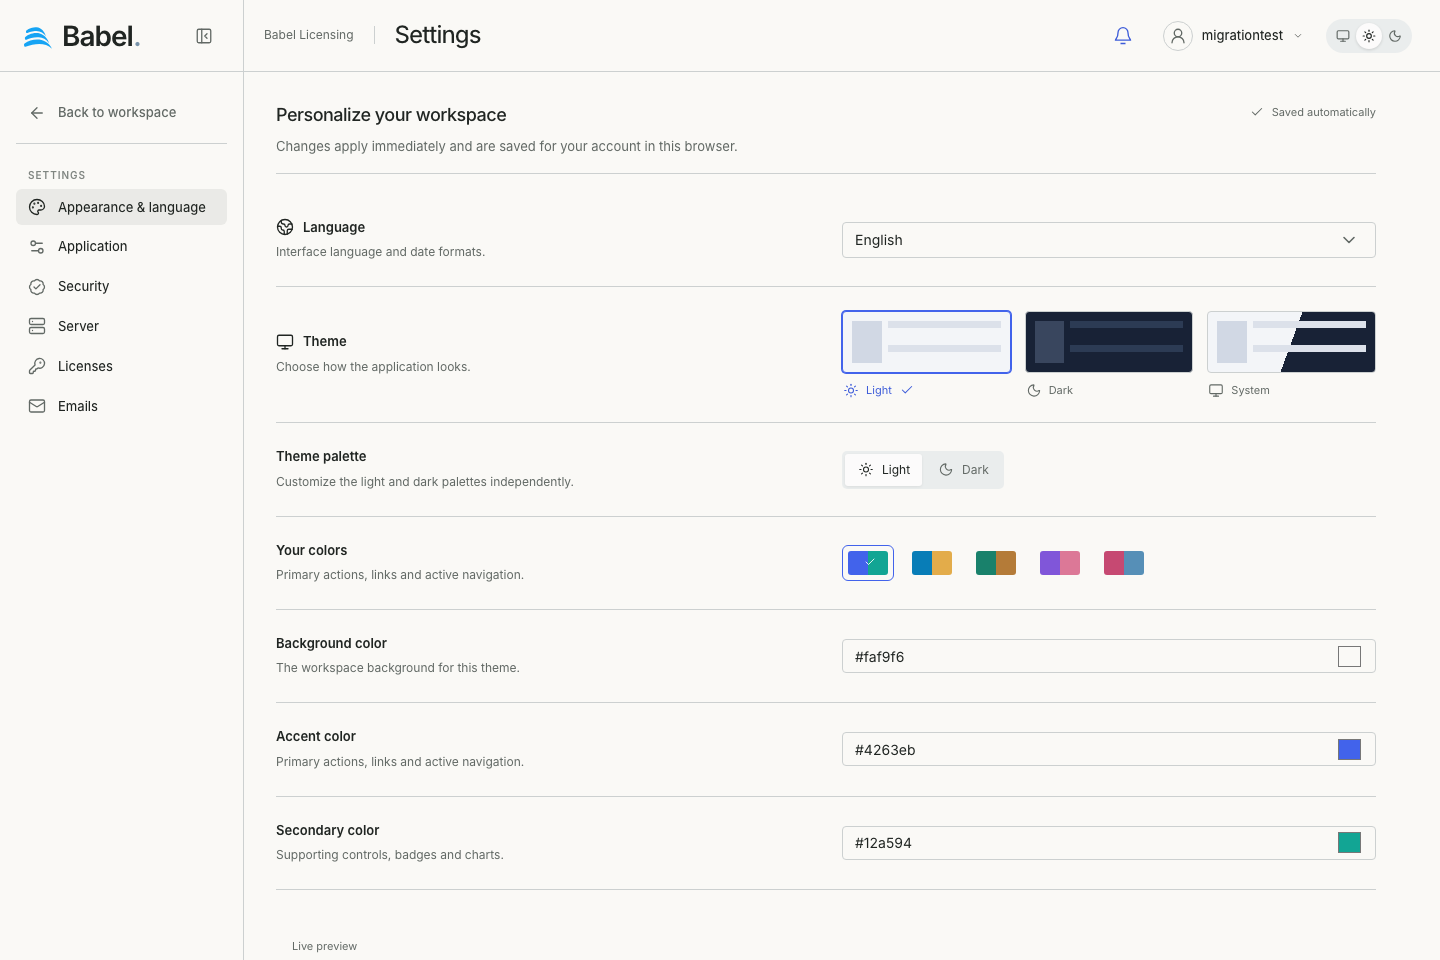
Interface web actualisée avec des données de démonstration fictives. Les captures utilisent des libellés anglais.
Sécurité du compte et 2FA facultative
L’authentification à deux facteurs est facultative et désactivée par défaut. Chaque utilisateur l’active dans Security, indépendamment des règles serveur.
- Choisissez Set up two-factor authentication.
- Saisissez votre mot de passe actuel.
- Scannez le QR avec une application d’authentification ou saisissez-y la clé manuelle.
- Entrez le code à six chiffres. Seule une vérification réussie active la protection.
- Conservez les dix codes de récupération avec Download recovery codes, puis confirmez leur sauvegarde.
Les connexions suivantes exigent identifiant, mot de passe et code. Aucun jeton du compte n’est délivré avant vérification.
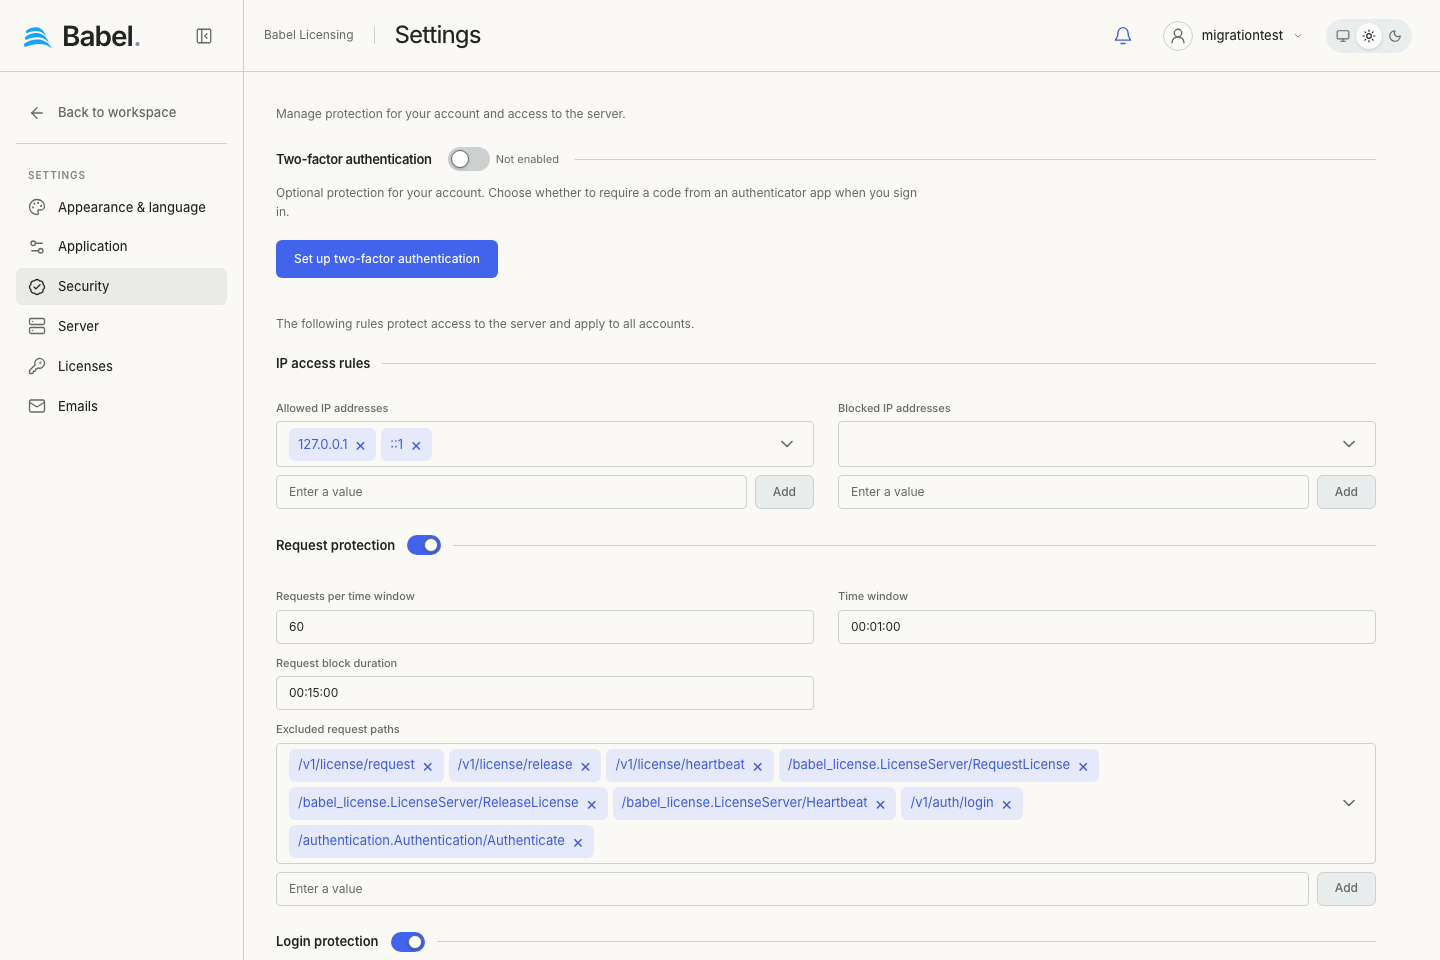
Interface web actualisée avec des données de démonstration fictives. Les captures utilisent des libellés anglais.
Récupération et désactivation
Si l’application est indisponible, choisissez Use a recovery code à la connexion. Chaque code ne sert qu’une fois et n’est affiché qu’à sa génération. Generate new recovery codes remplace l’ancien lot après vérification du mot de passe et du second facteur. Disable two-factor authentication exige aussi mot de passe et code d’application ou de récupération.
La 2FA ne change ni droits, ni expiration, ni révocation des clés API. Conservez les clés d’intégration séparément des codes de récupération.
Règles de sécurité du serveur
Les administrateurs configurent IP autorisées/bloquées, protection des requêtes et des connexions. Les interrupteurs sont près des titres. Limites, fenêtres temporelles et durées de blocage s’appliquent au serveur indépendamment de la 2FA personnelle. Save server rules enregistre.
Paramètres de l’application et du serveur
Application regroupe API/UI, gRPC Web, JSON, contrôles d’intégrité, clés API, journaux, Swagger, géolocalisation et webhooks. Server expose Database, Extensions/téléchargements, Updates et Reporting selon le service installé. Licenses et Email ont leurs sections. Les champs dépendent des paramètres renvoyés par le service.
Le serveur MCP Licensing reste un composant distinct distribué avec Data Center ; ces panneaux ne l’installent ni ne l’activent. Voir Serveur MCP. Pour variables d’environnement, chaînes de connexion et fichiers, voir Configuration du service.
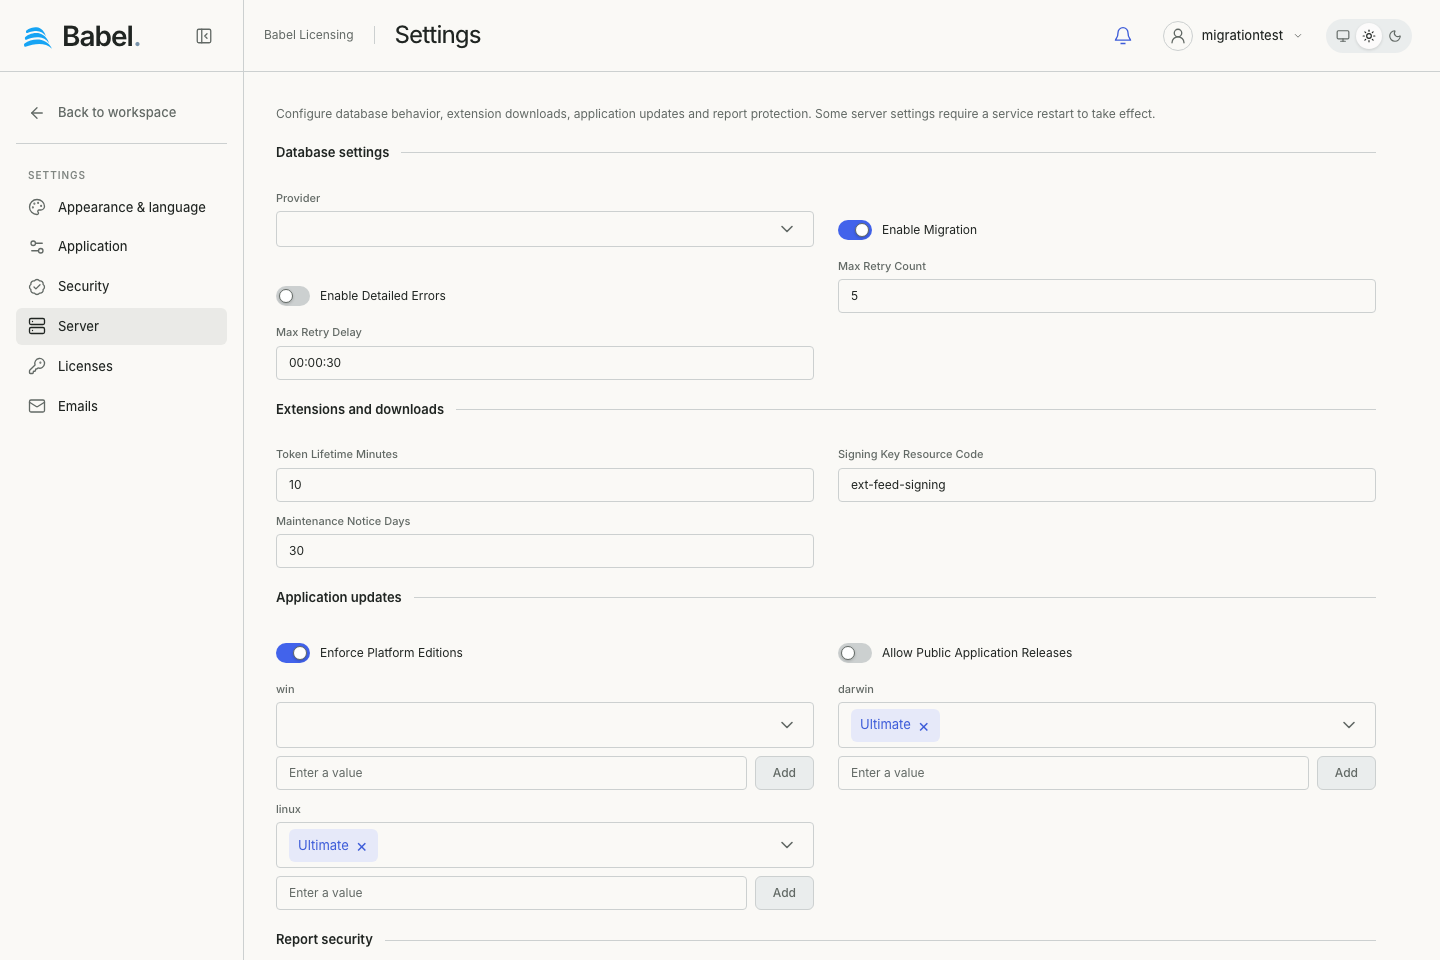
Interface web actualisée avec des données de démonstration fictives. Les captures utilisent des libellés anglais.
Enregistrer les paramètres
Save écrit les valeurs serveur prises en charge ; Reset abandonne les modifications non enregistrées. Certaines exigent un redémarrage. Les variables d’environnement peuvent primer sur les valeurs des fichiers. Apparence et configuration 2FA vérifiée ont un enregistrement immédiat distinct ; Save du serveur n’active pas la 2FA.