Décodeur de pile
La trace de pile d’une application obfusquée affiche des noms obfusqués. Le décodeur de pile retrouve les noms d’origine à l’aide des fichiers de mappage XML produits par l’obfuscation. Activez la génération du fichier de mappage (GenerateMapOutFile dans le groupe Output & diagnostics) pour les assemblies dont vous voulez décoder les traces de pile.
Ouvrir le décodeur de pile
Cliquez sur l’icône du décodeur de pile dans la barre d’activité, appuyez sur Ctrl+Shift+D (Cmd+Shift+D sous macOS) ou exécutez Outils : décodeur de pile.
Ajouter les fichiers de mappage
Cliquez sur Ajouter des fichiers map… et sélectionnez un ou plusieurs fichiers de mappage, ou faites-les glisser sur le panneau. Si les fichiers de mappage ont été produits avec un mot de passe, saisissez-le dans Mot de passe du fichier de correspondance.
Coller la trace
Collez la trace de pile obfusquée dans Trace obfusquée, ou chargez-la depuis un fichier avec Ouvrir une trace….
Décoder
Cliquez sur Décoder. Le résultat apparaît dans Trace décodée ; Enregistrer la trace décodée… l’écrit dans un fichier.
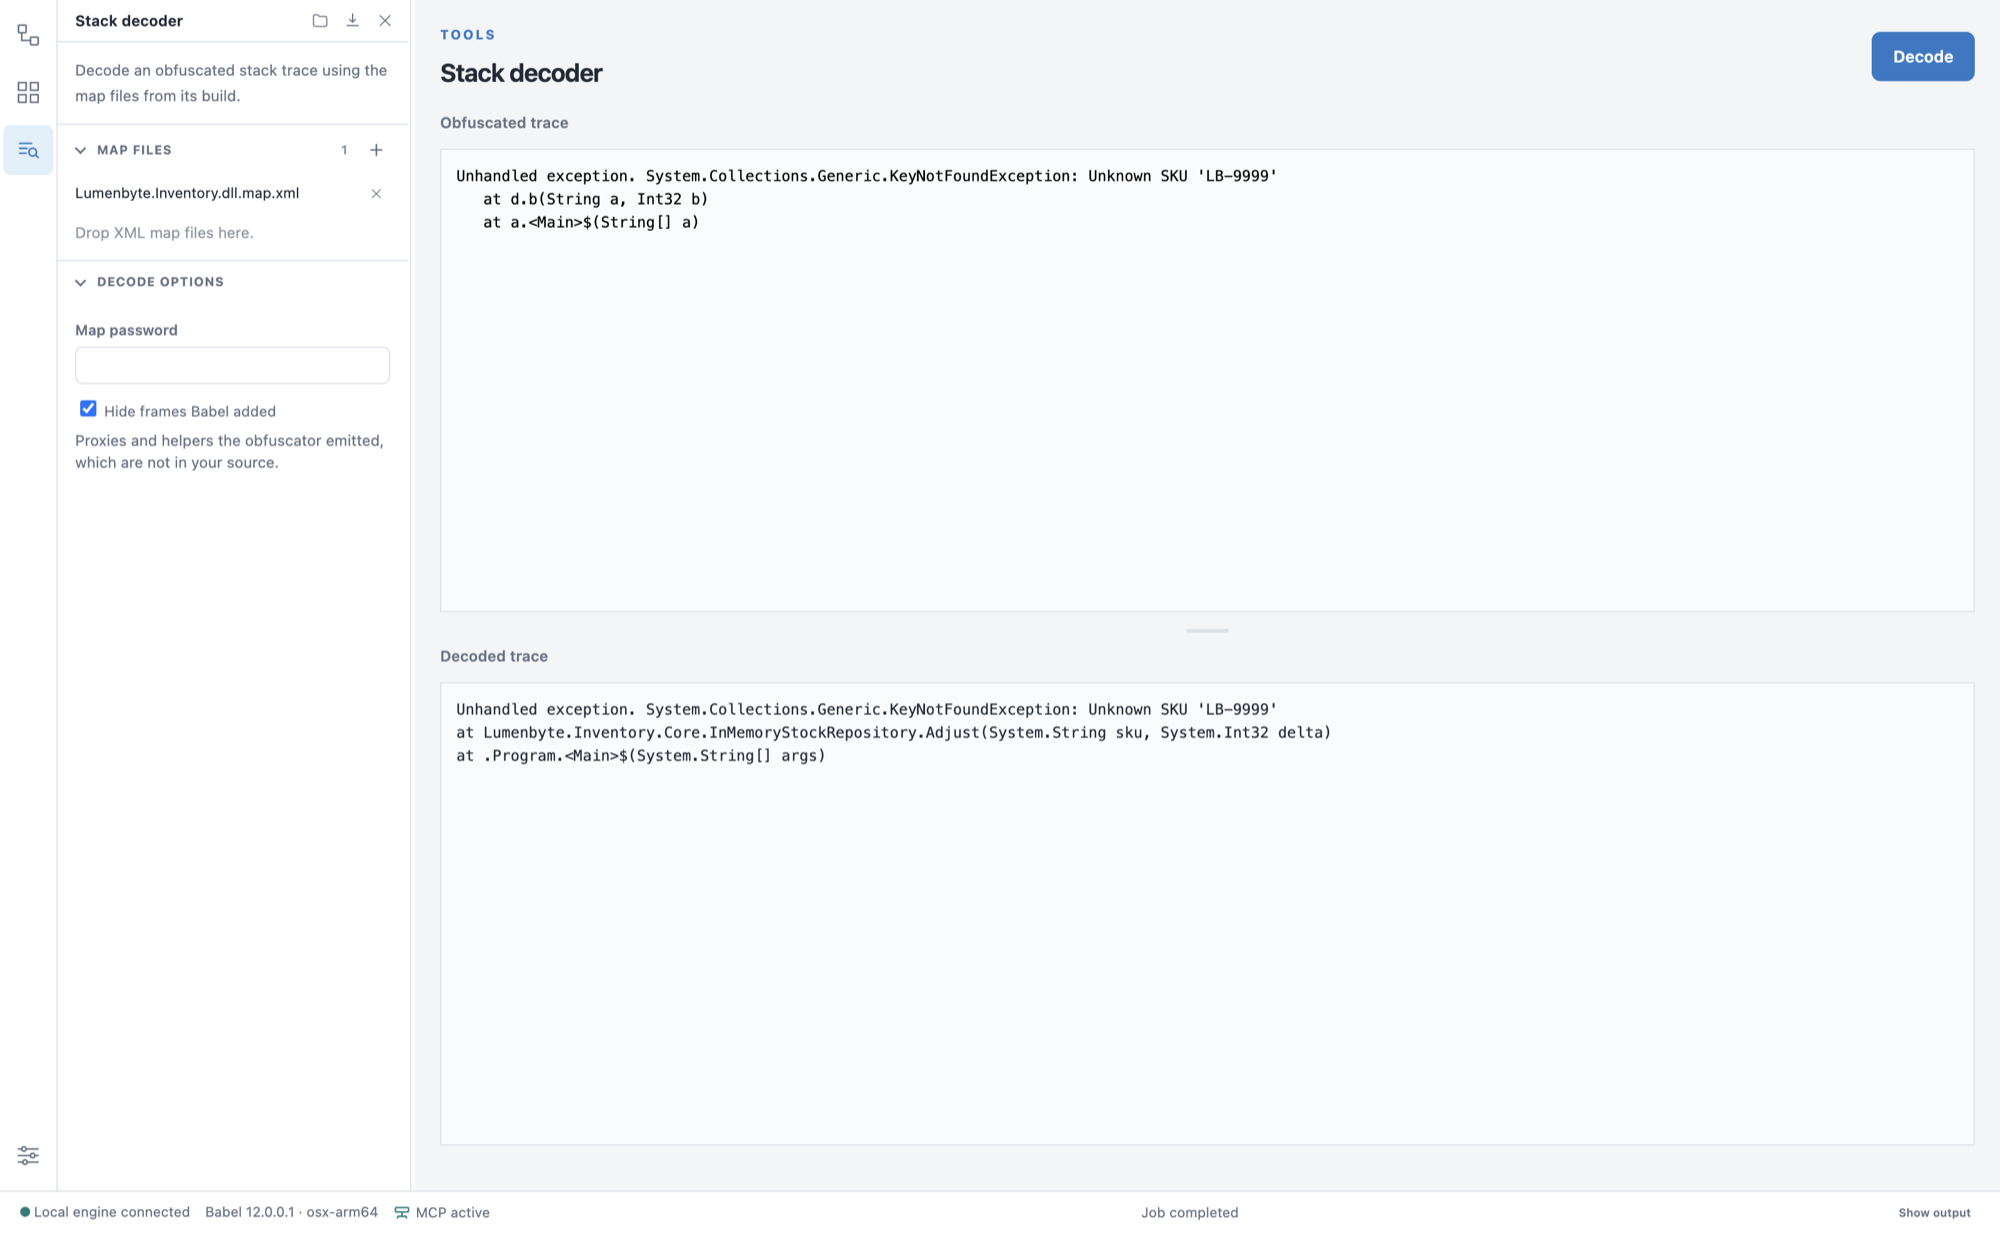
Décodage d’une trace de pile avec son fichier de mappage
Masquer les frames ajoutées par Babel retire les frames de pont générées par le proxy dynamique, afin de ne laisser que votre propre chaîne d’appels. Décochez la case pour conserver toutes les frames ; chaque frame de proxy porte alors le nom de la méthode qu’elle remplace.
- Lorsque le renommage avec surcharge est activé, plusieurs méthodes peuvent partager le même nom obfusqué. Dans ce cas, le décodeur énumère, sous la frame obfusquée, toutes les méthodes d’origine qui peuvent correspondre. Désactivez le renommage avec surcharge si vous avez besoin d’une correspondance sans ambiguïté.
- Avec le renommage Unicode, les noms obfusqués contiennent des caractères non imprimables. Pour ne perdre aucun caractère, enregistrez la trace obfusquée dans un fichier texte UTF-8 et chargez-la avec Ouvrir une trace….
- Si l’application a été obfusquée avec le chiffrement des noms de fichiers PDB, la trace décodée affiche les noms d’origine des fichiers sources ; voir Utiliser les fichiers PDB.
Les fichiers de mappage XML révèlent les noms d’origine de votre code. Conservez-les en lieu sûr et ne les distribuez jamais avec l’application.
Pour décoder depuis la ligne de commande ou dans un pipeline automatisé, voir Décoder les traces de pile. Les traces de pile contenues dans les rapports d’exception collectés par un Babel Licensing Service peuvent être décodées dans la vue Rapports.