Configuración Data Center
Abra Settings para gestionar aspecto, seguridad personal y configuración permitida por su rol. La seguridad de la cuenta está disponible para usuarios autenticados; la configuración del servidor se reserva a administradores.
Vista previa de la interfaz renovada: estas páginas describen la aplicación web Data Center actualizada. Los paquetes ya descargados pueden mantener la interfaz anterior; controles nuevos y 2FA opcional requieren una compilación del servicio que incluya esta actualización.
Aspecto e idioma
Elija System, Light o Dark en la cabecera o Appearance & language. System sigue al sistema operativo. La aplicación admite inglés, italiano, alemán, francés y español.
En Theme palette, cambie por separado fondo, acento y color secundario de claro y oscuro. Editar la paleta inactiva no cambia el tema visible. El fondo claro predeterminado es crema; los gráficos siguen la paleta activa. Los cambios son inmediatos y se guardan para la cuenta en este navegador. Restaurar recupera los valores predeterminados.
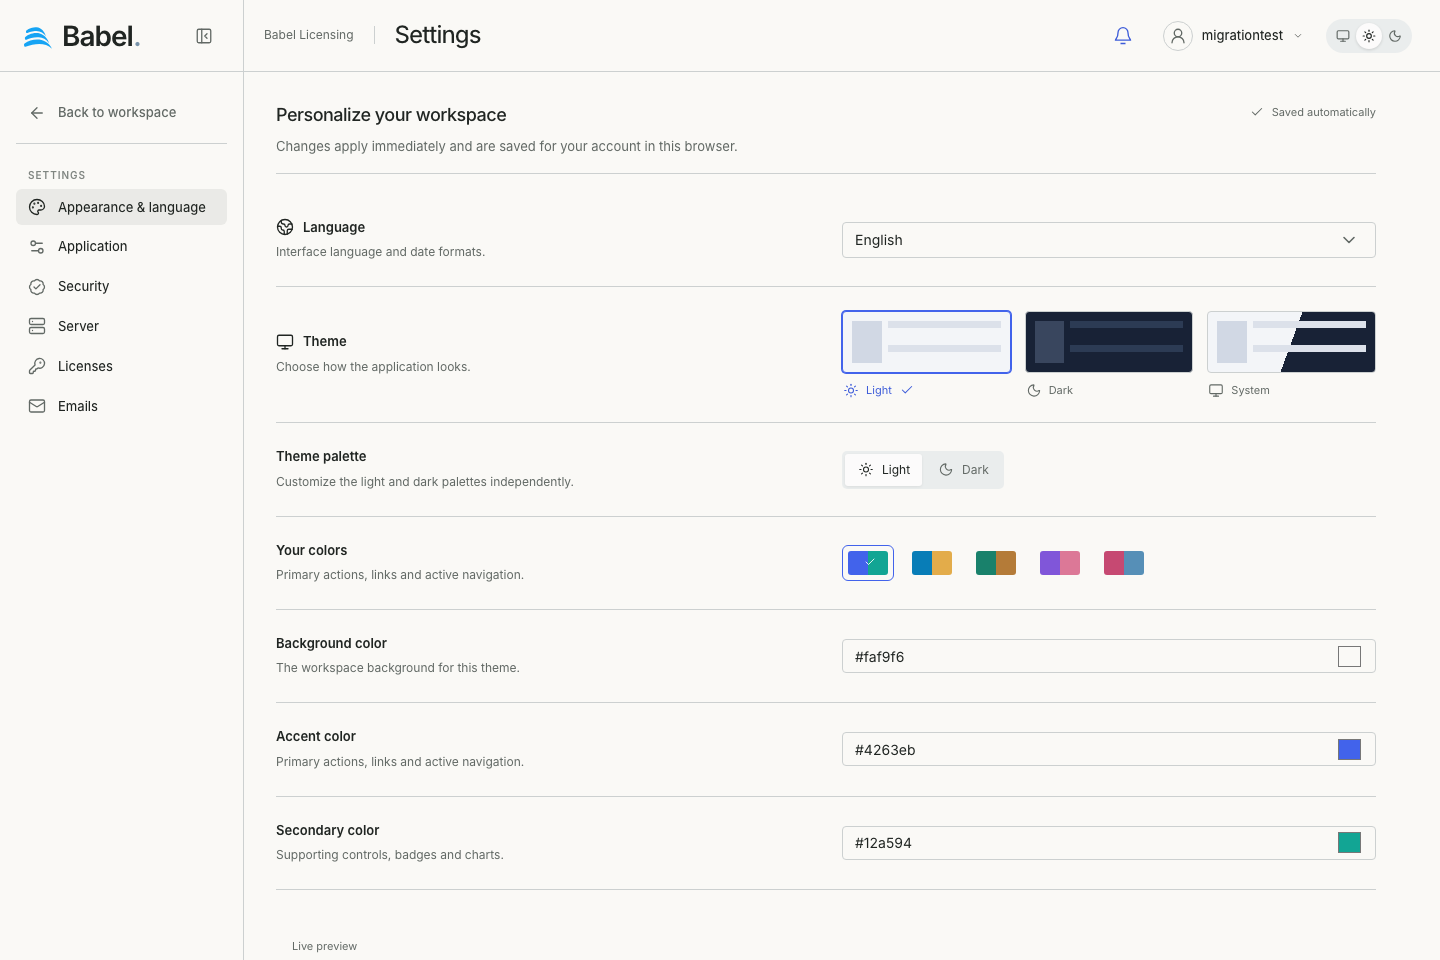
Interfaz web actualizada con datos de demostración ficticios. Las capturas usan etiquetas en inglés.
Seguridad personal y 2FA opcional
La autenticación de dos factores es opcional y está desactivada inicialmente. Cada usuario decide activarla en Security, independientemente de las reglas del servidor.
- Elija Set up two-factor authentication.
- Introduzca su contraseña actual.
- Escanee el QR con una aplicación de autenticación o introduzca allí la clave manual.
- Introduzca el código de seis cifras. La protección solo se activa tras verificarlo.
- Guarde los diez códigos de recuperación con Download recovery codes y confirme que los ha conservado.
Los siguientes accesos requieren usuario, contraseña y código. No se emite ningún token de cuenta antes de completar la verificación.
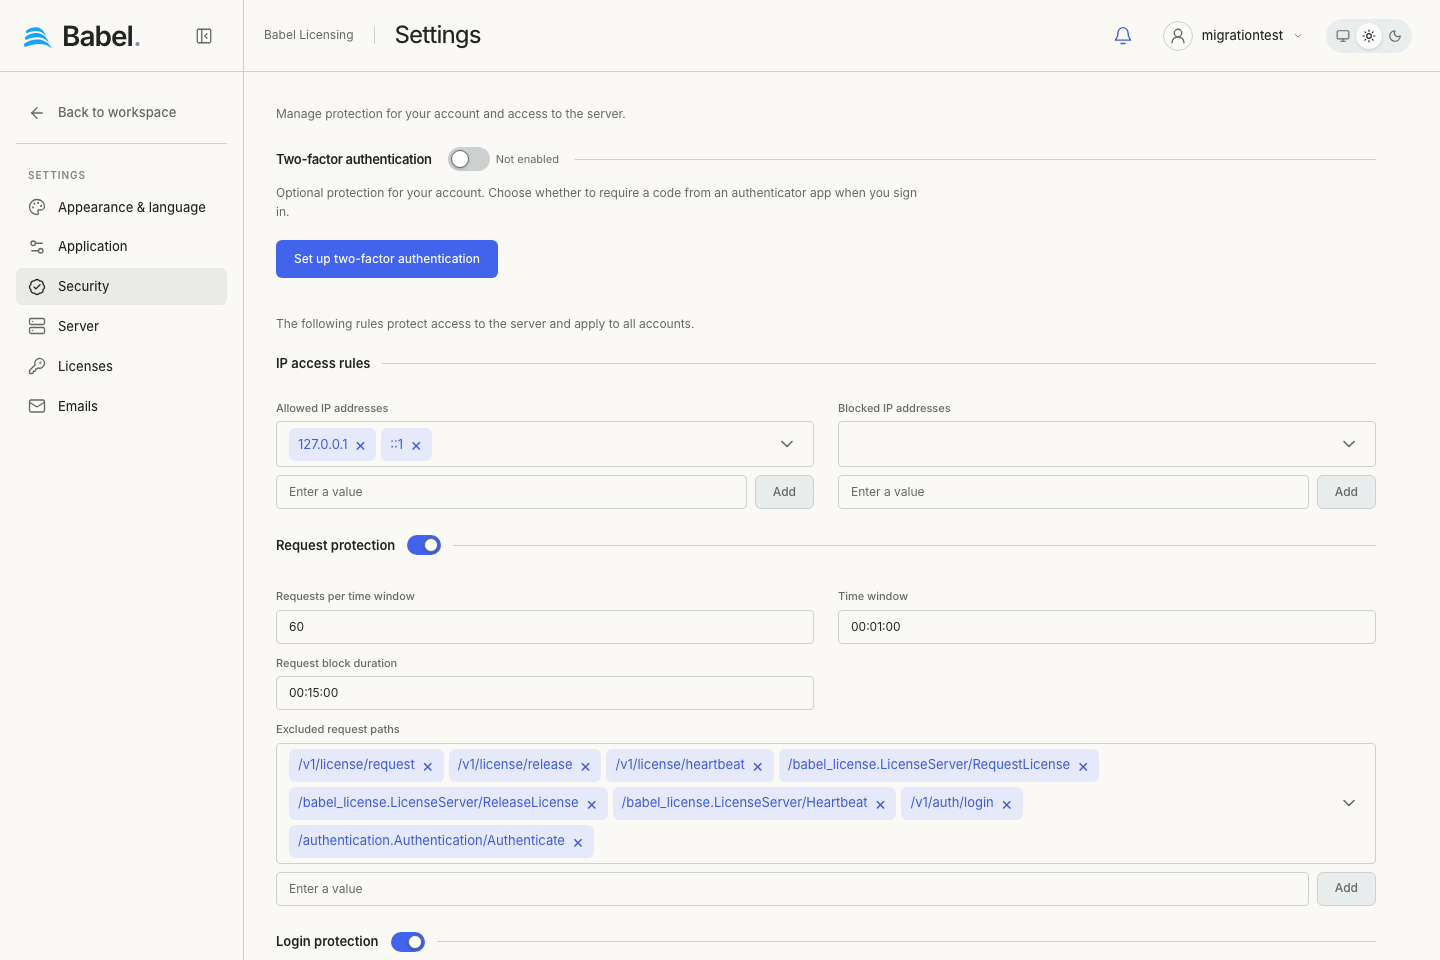
Interfaz web actualizada con datos de demostración ficticios. Las capturas usan etiquetas en inglés.
Recuperación y desactivación
Si no dispone de la aplicación, elija Use a recovery code al acceder. Cada código funciona una vez y solo se muestra al generarlo. Generate new recovery codes sustituye el conjunto anterior tras verificar contraseña y segundo factor. Disable two-factor authentication también exige contraseña y código de aplicación o recuperación.
El 2FA no cambia permisos, caducidad o revocación de las claves API. Guarde las claves de integración separadas de los códigos de recuperación.
Reglas de seguridad del servidor
Los administradores configuran IP permitidas/bloqueadas y protección de solicitudes e inicio de sesión. Los interruptores están junto a los títulos. Límites, intervalos y bloqueos se aplican al servidor independientemente del 2FA personal. Save server rules guarda.
Configuración de aplicación y servidor
Application agrupa API/UI, gRPC Web, JSON, comprobaciones de estado, claves API, registro, Swagger, geolocalización y webhooks. Server expone Database, Extensions/descargas, Updates y Reporting admitidos. Licenses y Email tienen secciones propias. Los campos dependen de la configuración devuelta por el servicio instalado.
El servidor MCP Licensing sigue siendo un componente separado distribuido con Data Center; estos paneles no lo instalan ni activan. Véase Servidor MCP. Para variables de entorno, cadenas de conexión y archivos, véase Configuración del servicio.
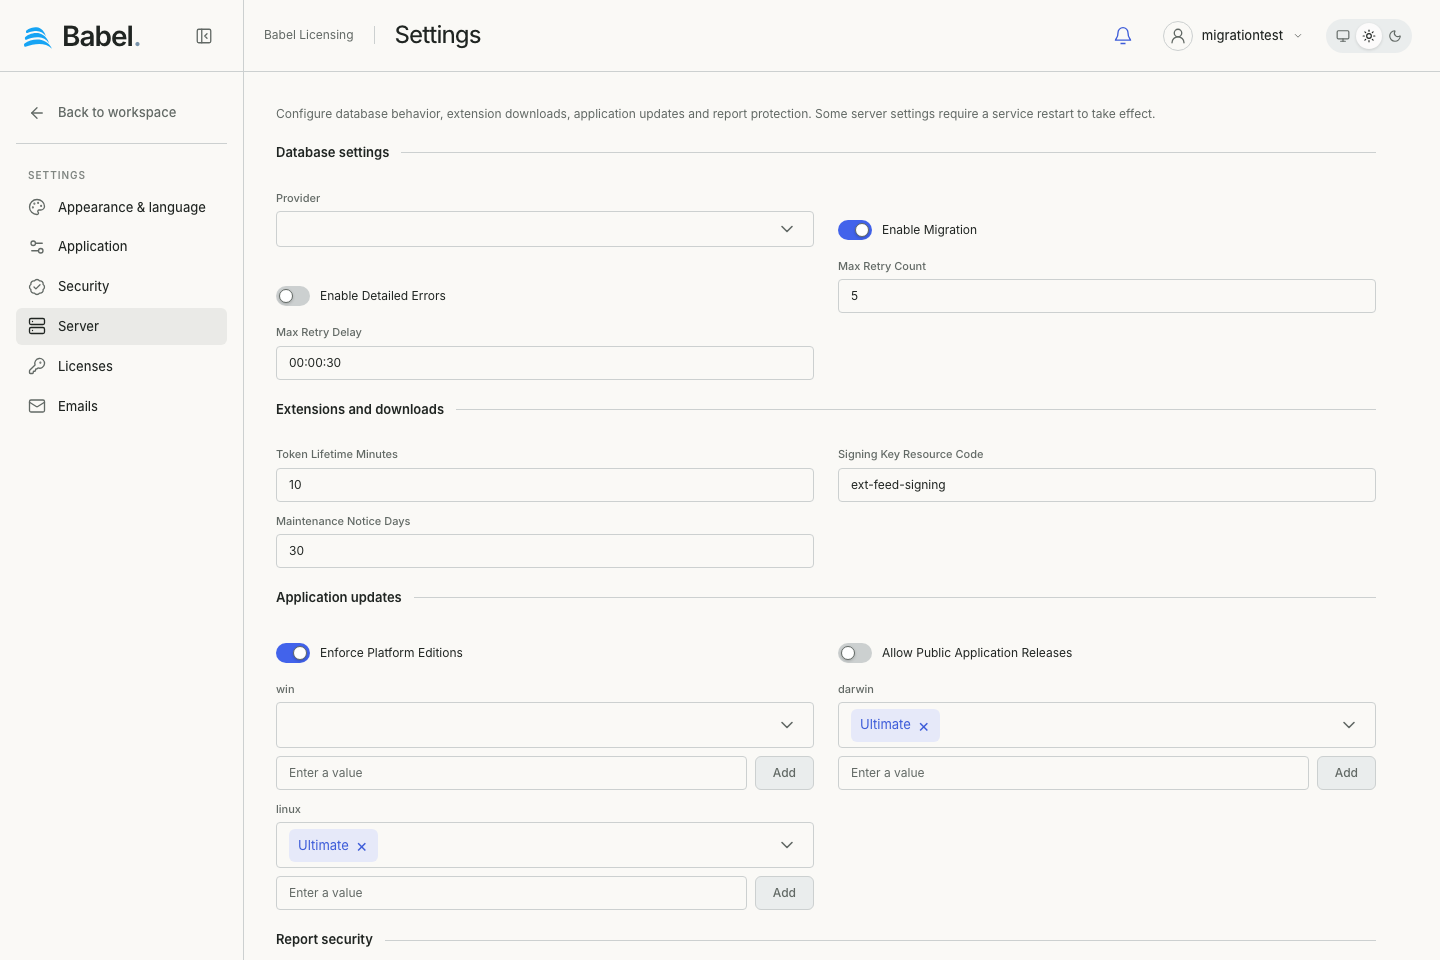
Interfaz web actualizada con datos de demostración ficticios. Las capturas usan etiquetas en inglés.
Guardar configuración
Save escribe los valores del servidor admitidos; Reset descarta cambios sin guardar. Algunos requieren reiniciar el servicio. Las variables de entorno pueden prevalecer sobre el archivo. Aspecto y configuración 2FA verificada tienen guardado inmediato propio; Save del servidor no activa el 2FA.